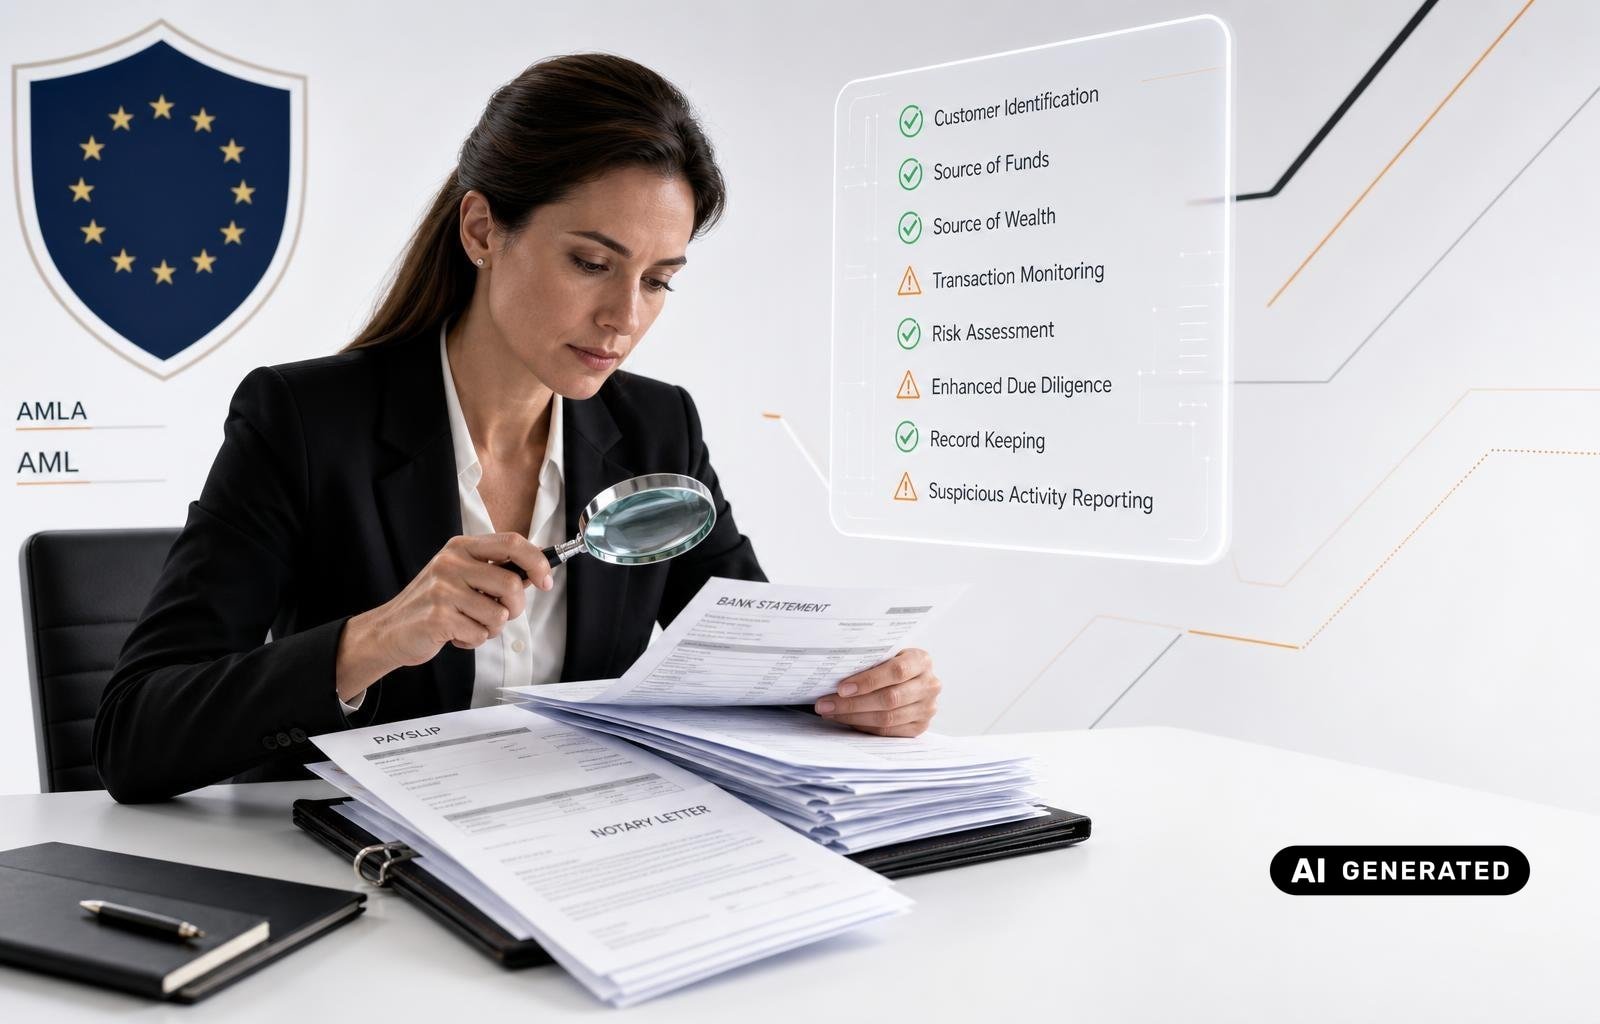

 Матеріал підготовлено з використанням штучного інтелекту на основі відкритих першоджерел.
Підтвердження джерел коштів (Source of Funds, SOF) залишається одним із найгостріших «вузьких місць» у відносинах між клієнтами та фінансовими установами. Попри те що вимога існує вже понад десятиліття, банки, платіжні сервіси та криптобіржі щодня повертають пакети документів через однотипні, але критичні помилки. Посилення регуляторного тиску в рамках нового EU AML-пакету — зокрема AMLR та AMLD6 — лише збільшило частоту та суворість таких перевірок.
SOF і SOW: різниця, яку плутають навіть профі
Перш за все варто розмежувати два ключові поняття. Source of Funds (SOF) відповідає на питання: «Звідки надійшли конкретні кошти?» — тобто підтверджує походження транзакції: зарплата, продаж нерухомості, дивіденди, спадщина. Source of Wealth (SOW) натомість описує, яким чином клієнт загалом накопичив свій добробут. За даними ComplyAdvantage, SOW нерідко застосовують як доповнення до SOF для клієнтів із підвищеним ризиком — зокрема для PEP та клієнтів із нестандартними структурами власності.
Обидві перевірки є обов’язковими для категорій клієнтів, визначених у Рекомендації 10 FATF. Новий EU AML-пакет суттєво розширює Enhanced Due Diligence (EDD): встановлює єдиний заборонний ліміт готівкових платежів у €10 000, знижує поріг CDD для разових транзакцій із €10 000 до €1 000 та встановлює 25% як єдиний EU-поріг ідентифікації бенефіціарних власників (UBO). Crypto-asset service providers вперше явно класифіковані в AMLR як зобов’язані суб’єкти — і, відповідно, зобов’язані проводити SOF-перевірки на рівні з банками.
Які документи банки відхиляють найчастіше
За аналізом Youverify, compliance-відділи банків і платіжних платформ регулярно відхиляють такі типи документів:
- Самодекларації без підтвердження третьою стороною — листи, в яких клієнт самостійно описує своє фінансове становище, позбавлені юридичної сили як незалежний доказ.
- Скриншоти мобільного банкінгу — легко редагуються та не містять офіційної автентифікації фінансової установи.
- Готівкові доходи без офіційного запису — без касових документів, ПДФО-звітів або аналогічних підтверджень верифікація практично неможлива.
- Виписки з криптобіржі як єдиний доказ — демонструють рух коштів, але не підтверджують легітимне первісне походження активів.
- Рекомендаційні листи від знайомих або партнерів — відсутня незалежна доказова база, обов’язкова для AML-верифікації.
- Платіжні відомості (payslip) без банківських виписок — мають обов’язково підтверджуватися відповідними зарахуваннями на рахунок.
П’ять системних помилок при підготовці SOF-пакету
Більшість відмов пов’язана не із сумнівним походженням коштів, а з технічними прогалинами у формуванні пакету:
- Невідповідність payslip і банківських виписок: чиста сума зарплати у відомості не збігається з фактичними зарахуваннями на рахунок — одна з найпоширеніших причин відхилення.
- Нерегулярні депозити без пояснень: якщо суми та терміни надходжень відрізняються від очікуваних, необхідно додати довідку про премії, бонуси або разові виплати.
- Розриви в накопиченні коштів: клієнт заявляє, що збирав заощадження роками, але надає виписки лише за три місяці — установа не може самостійно реконструювати весь ланцюг походження.
- Роботодавець без реєстраційних реквізитів: відсутність офіційного номера реєстрації компанії або верифікованої адреси автоматично ескалює перевірку.
- Суперечливі пояснення в процесі комунікації: зміна задекларованого джерела коштів під час діалогу зі службою compliance є класичним «червоним прапором» і може призвести до подачі Suspicious Activity Report (SAR) до регулятора.
Мінімальний пакет документів суттєво різниться залежно від типу клієнта: наймані працівники надають 3–6 місяців payslips із відповідними банківськими виписками; власники бізнесу — виписки за 6–12 місяців плюс податкові декларації; для коштів від продажу нерухомості потрібні нотаріальні документи та підтвердження права власності; якщо кошти є подарунком — підписаний gift letter разом із банківськими виписками та документами дарувальника.
Що це означає для капіталу
Посилення SOF-перевірок є частиною глобального регуляторного тренду: AMLA, FATF та національні регулятори синхронно підвищують стандарти Enhanced Due Diligence. Помилки в SOF-документації призводять не лише до затримок транзакцій — наслідком може стати заморозка рахунків, відмова у відкритті рахунку або подача SAR до відповідного регулятора. Для установ же систематичні прогалини в SOF-перевірках загрожують штрафами до €10 млн або 10% річного обороту компанії.
Для бізнесів і власників капіталу, які регулярно переміщують значні суми через банківську систему або платіжні платформи, превентивна підготовка документів і консультація з compliance-спеціалістами перестали бути опцією. У 2026–2027 роках, коли набере повну чинність EU AML-пакет, вимоги до SOF-документації лише посиляться, а допустимий «люфт» у доказовій базі скоротиться до мінімуму.
Індикатор
- €10 000 — гармонізований ліміт ЄС на готівкові платежі за AMLR; перевищення цього порогу заборонено, операції з криптоактивами, придбаними за готівку, підпадають під той самий ліміт.
- €1 000 — новий поріг CDD для разових транзакцій у рамках EU AML-пакету (зниження з попередніх €10 000), що суттєво розширює коло клієнтів, для яких SOF-перевірка стає обов’язковою.
- 25% — єдиний EU-поріг ідентифікації бенефіціарних власників (UBO), встановлений у новому AML-пакеті для всіх зобов’язаних суб’єктів.
- 10 липня 2026 — дедлайн для держав-членів ЄС щодо транспозиції вимог AMLD6 до реєстрів бенефіціарних власників у національне законодавство.